

به گزارش ستاد رویداد تراکنش ایران، نشست تخصصی «نشت و نفوذ ابزارهای غیربومی فناورانه و راهبردهای ملی» روز سهشنبه ۱۲ آبان ۱۴۰۵ با حمایت مرکز تحقیقات صنایع انفورماتیک ایران و حضور جمعی از مدیران و فعالان حوزه فناوری اطلاعات، امنیت سایبری و صنعت بیمه برگزار شد. سید ابوالحسن پورحسینی، مدیرعامل مرکز تحقیقات صنایع انفورماتیک ایران، زهرا اخوداد، معاون امنیت فناوریهای سایبری مرکز مدیریت راهبردی افتا، حجت قلیزاده، رئیس مرکز فرماندهی عملیات امنیت سایبری کشور و جواد اسلامیراد، عضو هیئتمدیره بیمه ایران، از سخنرانان این نشست بودند. محور اصلی گفتوگوها، بررسی ضرورت هماهنگی میان سیاستگذاری، ارزیابی امنیتی، نظارت بر تجهیزات و تأمین پایدار فناوریهای موردنیاز سازمانها بود.
وابستگی فعالیت سازمانهای مالی و اقتصادی به تجهیزات ارتباطی، سامانههای نرمافزاری و زیرساختهای فناوری اطلاعات، اهمیت ارزیابی امنیتی و مدیریت آسیبپذیریها را افزایش داده است. در چنین شرایطی، دریافت تأییدیه اولیه برای تجهیزات یا اجرای اقدامات امنیتی پراکنده نمیتواند بهتنهایی پاسخگوی تمام نیازهای حفاظتی سازمانها باشد. مباحث این نشست بر ضرورت ایجاد سازوکارهایی متمرکز بود که بتوانند وضعیت امنیتی محصولات را در طول زمان بررسی کنند، اطلاعات تهدیدها را میان مجموعههای مرتبط به اشتراک بگذارند و در کنار الزامات امنیتی، به چالشهای دسترسی و پشتیبانی تجهیزات نیز توجه داشته باشند.
سیاستگذاری امنیت فناوری به شناخت نیازهای داخلی وابسته است
سید ابوالحسن پورحسینی، مدیرعامل مرکز تحقیقات صنایع انفورماتیک ایران، در بخشی از نشست به اهمیت استفاده از تجربههای بینالمللی در سیاستگذاری و برنامهریزی حوزه فناوری پرداخت. وی با اشاره به تجربه فعالیت و مشارکت در مجموعههای بینالمللی، شناخت ساختارها و سازوکارهای این نهادها را از ظرفیتهای قابل استفاده برای توسعه دانش تخصصی و بهبود تصمیمگیری در داخل کشور دانست.
پورحسینی همچنین موضوع نمایندگی و حضور در ساختارهای بینالمللی را مورد توجه قرار داد و بر اهمیت بهرهگیری از تجربهها و ظرفیتهای موجود تأکید کرد. از نگاه وی، آشنایی با شیوه فعالیت نهادهای تخصصی میتواند به شناخت بهتر مسائل و بررسی راهکارهای مناسب برای مواجهه با چالشهای فناورانه کمک کند.
مدیرعامل مرکز تحقیقات صنایع انفورماتیک ایران در ادامه به نقش سیاستگذاری و ایجاد ساختارهای سازمانی در مدیریت مسائل کشور اشاره کرد. وی تأکید داشت که تصمیمهای مرتبط با توسعه فناوری و شکلگیری ساختارهای جدید باید براساس شناخت نیازهای واقعی و با توجه به اثربخشی اقدامات اتخاذ شوند.
مباحث مطرحشده در این بخش بر ضرورت پیوند میان تجربههای تخصصی و شرایط اجرایی کشور متمرکز بود. در چنین رویکردی، استفاده از ظرفیت نهادهای بینالمللی و توسعه ساختارهای داخلی زمانی میتواند نتایج مؤثرتری داشته باشد که مسائل موجود بهدرستی شناسایی شوند و تصمیمها با هدف پاسخگویی به نیازهای واقعی اتخاذ شوند.
ارزیابی امنیتی نباید به یک مؤلفه محدود شود
زهرا اخوداد، معاون امنیت فناوریهای سایبری مرکز مدیریت راهبردی افتا، در ادامه نشست به اهمیت ارزیابی امنیتی و ضرورت بررسی ابعاد مختلف حفاظت از زیرساختهای فناورانه پرداخت. وی تأکید کرد که امنیت سایبری موضوعی چندوجهی است و برای ارتقای وضعیت امنیتی سازمانها نمیتوان تنها بر یک ابزار، اقدام یا راهکار مشخص تکیه کرد.
اخوداد با اشاره به تفاوت ظرفیتها و محدودیتهای مجموعههای مختلف، ضرورت شناخت امکانات و شرایط اجرایی سازمانها را مورد توجه قرار داد. از نگاه وی، ارزیابی امنیتی باید بهگونهای انجام شود که تصویر جامعتری از وضعیت زیرساختها و توانمندیهای مجموعههای مورد بررسی ارائه دهد.
معاون امنیت فناوریهای سایبری مرکز مدیریت راهبردی افتا همچنین به ارزیابیهای امنیتی انجامشده از سوی نهادهای مسئول اشاره کرد و بر اهمیت نگاه چندجانبه به نتایج این بررسیها تأکید داشت. بر این اساس، ارزیابی وضعیت امنیتی تنها با بررسی یک بخش از زیرساخت یا یک ویژگی فنی محصول کامل نمیشود و لازم است ابعاد مختلف موضوع در کنار یکدیگر مورد توجه قرار گیرند.
چنین رویکردی میتواند زمینه شناسایی دقیقتر نقاط ضعف و ظرفیتهای قابل بهبود را فراهم کند و به سازمانها کمک کند تا تصمیمهای حفاظتی خود را براساس شناخت کاملتری از وضعیت موجود اتخاذ کنند. در این چارچوب، ارزیابی امنیتی به بخشی از فرایند مستمر مدیریت امنیت تبدیل میشود و صرفاً به بررسی محدود یک محصول یا زیرساخت خلاصه نخواهد شد.
بانک اطلاعاتی تجهیزات تأییدشده باید ایجاد شود
حجت قلیزاده، رئیس مرکز فرماندهی عملیات امنیت سایبری کشور، در بخش دیگری از نشست به ضرورت ساماندهی اطلاعات مربوط به محصولات و تجهیزات فناورانه پرداخت و ایجاد بانک اطلاعاتی تجهیزات دارای تأییدیه امنیتی را یکی از اقدامات موردنیاز در این حوزه دانست.
قلیزاده با تأکید بر اهمیت دسترسی سازمانها به اطلاعات تجهیزات ارزیابیشده توضیح داد که ایجاد چنین پایگاهی میتواند مشخصات محصولات دارای تأییدیه را در ساختاری منسجم گردآوری کند. این اقدام به سازمانهای مرتبط امکان میدهد هنگام انتخاب و استفاده از تجهیزات فناورانه، اطلاعات روشنتری درباره وضعیت ارزیابی امنیتی محصولات در اختیار داشته باشند.
رئیس مرکز فرماندهی عملیات امنیت سایبری کشور همچنین بر ضرورت ایجاد سازوکاری قابل پیگیری برای ثبت اطلاعات محصولات و تجهیزات تأکید کرد. از نگاه وی، پراکندگی اطلاعات و نبود دسترسی مناسب به نتایج ارزیابیها میتواند استفاده مشترک سازمانها از یافتههای امنیتی را دشوار کند.
ایجاد بانک اطلاعاتی محصولات تأییدشده در چنین شرایطی میتواند به ساماندهی فرایند انتخاب تجهیزات و افزایش دسترسی به اطلاعات موردنیاز کمک کند. با این حال، یکی از محورهای مهم سخنان قلیزاده این بود که ثبت اولیه تجهیزات نباید پایان فرایند نظارت امنیتی تلقی شود و بررسی وضعیت محصولات باید در مراحل بعدی نیز ادامه پیدا کند.
اشتراکگذاری آسیبپذیریها هماهنگی امنیتی را افزایش میدهد
قلیزاده در ادامه به ضرورت پایش مستمر تجهیزات و زیرساختها و ثبت آسیبپذیریها و تهدیدهای شناساییشده پرداخت. وی تأکید کرد که اطلاعات امنیتی بهدستآمده در یک سازمان میتواند برای سایر مجموعههای مرتبط نیز ارزشمند باشد و به همین دلیل، ایجاد سازوکارهای مشترک برای تبادل این اطلاعات اهمیت دارد.
رئیس مرکز فرماندهی عملیات امنیت سایبری کشور با اشاره به شیوههای پیشین تبادل اطلاعات توضیح داد که بخشی از یافتههای امنیتی در گذشته در محدوده داخلی سازمانها باقی میماند و امکان استفاده گستردهتر از آنها فراهم نبود. به گفته وی، توسعه بستری مشترک میتواند زمینه دسترسی مجموعههای مرتبط به اطلاعات تهدیدها و آسیبپذیریهای شناساییشده را فراهم کند.
قلیزاده همچنین بر ضرورت ثبت و مستندسازی اطلاعات و شواهد امنیتی در سازمانهای زیرمجموعه تأکید کرد. وی توضیح داد که ثبت اطلاعات در ساختاری مشخص و قابل پیگیری میتواند به همگامسازی یافتهها و استفاده مؤثرتر از آنها در سطح مجموعههای مرتبط کمک کند.
در چنین مدلی، سازمانها میتوانند از تجربههای امنیتی یکدیگر برای شناخت بهتر تهدیدها و بررسی وضعیت تجهیزات استفاده کنند. این رویکرد علاوه بر کاهش پراکندگی اطلاعات، میتواند به هماهنگی بیشتر میان مجموعههای مسئول در زمینه شناسایی و مدیریت آسیبپذیریها کمک کند.
اعتبار گواهیهای امنیتی باید پس از تغییر تجهیزات بررسی شود
یکی دیگر از محورهای مهم سخنان قلیزاده، ضرورت توجه به تغییرات محصولات و تجهیزات پس از دریافت تأییدیه امنیتی بود. وی توضیح داد که ممکن است مشخصات یا ساختار یک محصول پس از ارزیابی اولیه تغییر کند و این تغییرات، بررسی دوباره وضعیت امنیتی آن را ضروری سازد.
از نگاه رئیس مرکز فرماندهی عملیات امنیت سایبری کشور، دریافت گواهی تأییدیه نباید به معنای پایان نظارت بر محصول باشد. تغییر مشخصات فنی، ساختار یا سایر ویژگیهای تجهیزات میتواند بر وضعیت ارزیابی قبلی تأثیر بگذارد و لازم است اعتبار گواهی صادرشده با توجه به تغییرات احتمالی مورد بررسی قرار گیرد.
قلیزاده بر اهمیت استمرار نظارت در طول دوره استفاده از تجهیزات تأکید کرد و موضوع پایش آسیبپذیریها را در کنار بررسی اعتبار گواهیهای امنیتی قرار داد. در این رویکرد، ارزیابی محصول از اقدامی محدود به زمان دریافت تأییدیه، به فرایندی پیوسته تبدیل میشود که تغییرات بعدی را نیز در بر میگیرد.
مباحث این بخش نشان داد که مدیریت امنیت تجهیزات فناورانه به مجموعهای از اقدامات مرتبط نیاز دارد. ثبت اطلاعات محصولات، ارزیابی اولیه، صدور تأییدیه، پایش مستمر، مستندسازی آسیبپذیریها و بررسی تغییرات تجهیزات، اجزایی هستند که در کنار یکدیگر میتوانند به شکلگیری سازوکاری منسجمتر برای نظارت امنیتی کمک کنند.
محدودیتهای وارداتی بر پایداری زیرساختهای فناوری تأثیر میگذارند
جواد اسلامیراد، عضو هیئتمدیره بیمه ایران، در بخش دیگری از نشست به تأثیر سیاستهای ارزی و وارداتی بر تأمین تجهیزات فناورانه غیربومی پرداخت. وی توضیح داد که مشکلات دسترسی به فناوریهای خارجی تنها به واردات سختافزار محدود نیست و سازمانها برای استفاده مؤثر از تجهیزات، به خدمات نرمافزاری، پشتیبانی فنی و مجوزهای معتبر نیز نیاز دارند.
اسلامیراد با اشاره به دشواری تأمین و تمدید لایسنسهای نرمافزاری تأکید کرد که دسترسی فیزیکی به تجهیزات، بهتنهایی به معنای امکان بهرهبرداری پایدار از آنها نیست. به گفته وی، سازمان ممکن است تجهیزات موردنیاز خود را در اختیار داشته باشد، اما برای استفاده از قابلیتهای نرمافزاری یا ادامه دریافت خدمات وابسته با محدودیت مواجه شود.
عضو هیئتمدیره بیمه ایران، مدیریت مجوزهای نرمافزاری و برنامهریزی برای استمرار دسترسی به خدمات فنی را از موضوعات مهم در حفظ پایداری زیرساختها دانست. از نگاه وی، وابستگی به فناوریهای غیربومی باید علاوه بر مرحله خرید و تأمین تجهیزات، از منظر امکان نگهداری، پشتیبانی و استفاده مستمر نیز بررسی شود.
مباحث مطرحشده در این بخش بر ضرورت توجه همزمان به امنیت و دسترسپذیری فناوری متمرکز بود. محدودیت در تأمین تجهیزات یا دریافت خدمات نرمافزاری میتواند حتی در صورت برخورداری سازمان از زیرساختهای موجود، بر فرایند بهرهبرداری تأثیر بگذارد و ضرورت پیشبینی راهکارهای مناسب برای حفظ استمرار فعالیت را افزایش دهد.
توان بخش خصوصی میتواند به توسعه محصولات بومی کمک کند
اسلامیراد در ادامه به تفاوت شرایط فعالیت مجموعههای دولتی و خصوصی پرداخت و ظرفیت شرکتهای خصوصی را برای توسعه و تکمیل محصولات فناورانه مورد توجه قرار داد. وی با اشاره به برخی محدودیتهای اجرایی و ساختاری در بخش دولتی توضیح داد که مجموعههای خصوصی در بعضی زمینهها از انعطاف بیشتری برای پیشبرد فعالیتهای تخصصی برخوردارند.
به اعتقاد عضو هیئتمدیره بیمه ایران، استفاده از توان فنی و تخصصی بخش خصوصی میتواند به بهبود مشخصات محصولات، تکمیل راهکارهای فناورانه و پاسخگویی بهتر به نیاز سازمانها کمک کند. چنین ظرفیتی بهویژه در شرایطی اهمیت پیدا میکند که محدودیتهای وارداتی یا دشواری دسترسی به خدمات خارجی، تأمین و بهرهبرداری از فناوریهای موردنیاز را با مشکل مواجه کرده است.
اسلامیراد همچنین به امکان استفاده بخش دولتی از دستاوردها و محصولات توسعهیافته در شرکتهای خصوصی اشاره کرد. از نگاه وی، مجموعههای خصوصی میتوانند در طراحی و تکمیل راهکارهای فناورانه نقش داشته باشند و نتایج فعالیت آنها برای پاسخگویی به نیازهای سازمانهای دولتی نیز مورد استفاده قرار گیرد.
این رویکرد میتواند زمینه همکاری بیشتر میان سازمانهای بهرهبردار و شرکتهای متخصص داخلی را فراهم کند. در چنین ساختاری، استفاده از ظرفیت بخش خصوصی تنها به تأمین محصول محدود نمیشود و میتواند فرایندهای توسعه، بهبود فنی و پشتیبانی راهکارهای فناورانه را نیز در بر بگیرد.
امنیت تجهیزات به هماهنگی سیاستگذاری، نظارت و تأمین فناوری وابسته است
مجموع دیدگاههای مطرحشده در نشست تخصصی «نشت و نفوذ ابزارهای غیربومی فناورانه و راهبردهای ملی» نشان داد که امنیت سایبری و پایداری زیرساختهای فناورانه، موضوعی فراتر از خرید تجهیزات حفاظتی یا اجرای ارزیابیهای محدود است. حفاظت مؤثر از زیرساختها به مجموعهای از سازوکارهای مرتبط در حوزه سیاستگذاری، ارزیابی، نظارت و مدیریت اطلاعات امنیتی نیاز دارد.
سخنرانان این نشست بر اهمیت استفاده از تجربههای تخصصی، توجه به شرایط داخلی کشور، ایجاد بانک اطلاعاتی تجهیزات تأییدشده و پایش مستمر محصولات تأکید کردند. ثبت و اشتراکگذاری آسیبپذیریها، بررسی اعتبار گواهیهای امنیتی پس از تغییر محصولات و ایجاد امکان استفاده سازمانها از یافتههای مشترک، از دیگر محورهای مورد توجه بود.
در کنار این موضوعات، محدودیتهای ارزی و وارداتی، دشواری دسترسی به لایسنسهای نرمافزاری و ضرورت تقویت توان تخصصی و تولیدی داخل کشور نیز مورد بررسی قرار گرفت. مباحث نشست نشان داد که امنیت و پایداری تجهیزات فناورانه تنها به ویژگیهای فنی محصولات وابسته نیست و شرایط تأمین، پشتیبانی و امکان استفاده مستمر از فناوری نیز در این زمینه اهمیت دارد.
برآیند این نشست بر ضرورت تقویت همکاری میان نهادهای سیاستگذار، مراکز ارزیابی امنیتی، سازمانهای مسئول امنیت سایبری و شرکتهای فعال در بخش خصوصی متمرکز بود. چنین همکاریهایی میتوانند زمینه دسترسی بهتر به اطلاعات تجهیزات و تهدیدهای امنیتی، بهبود فرایندهای نظارتی و استفاده مؤثرتر از ظرفیتهای تخصصی داخلی را فراهم کنند. در این رویکرد، امنیت تجهیزات فناورانه باید از مرحله انتخاب و تأیید محصول تا زمان بهرهبرداری و تغییرات بعدی آن، بهصورت مستمر مورد توجه قرار گیرد.
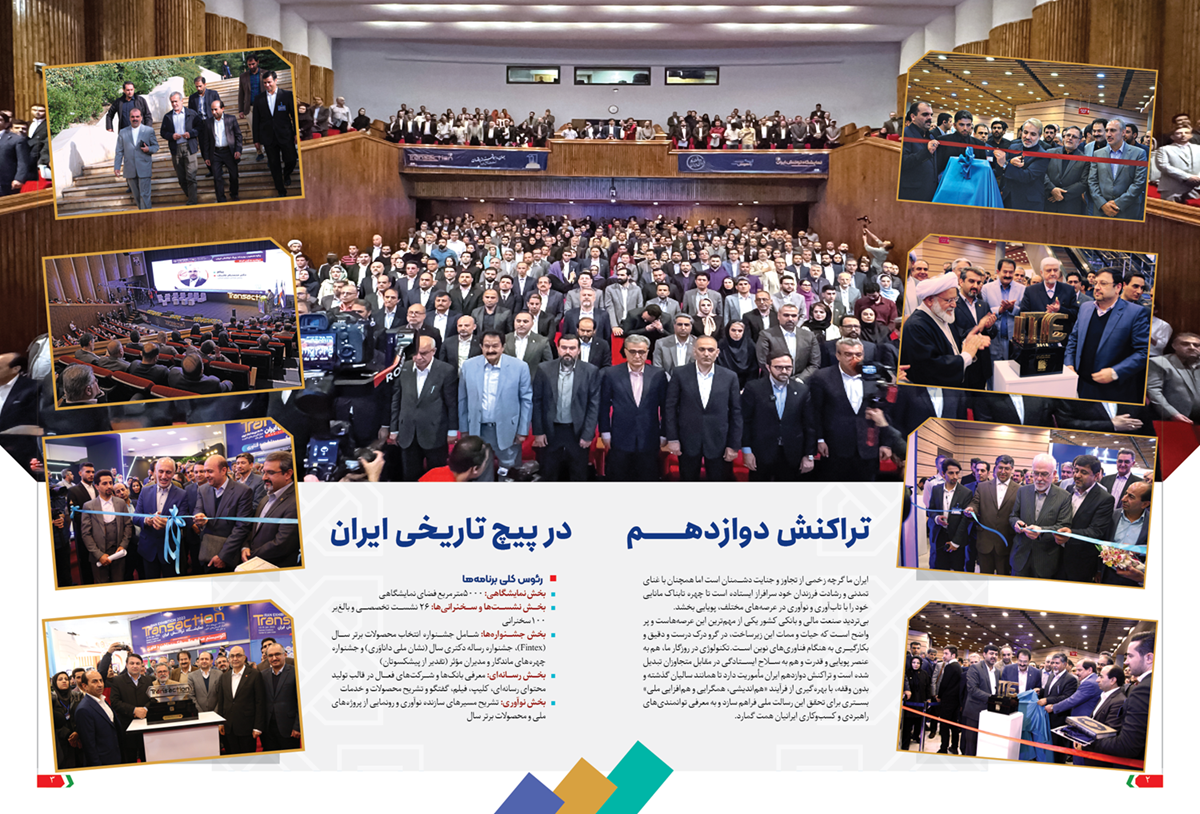
دوازدهمین رویداد بزرگ تراکنش ایران از ۱۰ تا ۱۲ آبان ۱۴۰۵ با حضور بانکها، شرکتهای فناوری مالی و فعالان حوزه پرداخت، نوآوری و اقتصاد دیجیتال در مرکز آفرینشهای کانون و هتل لاله تهران برگزار شد.
علاقهمندان برای کسب اطلاعات بیشتر میتوانند به سایت تراکنش ایران مراجعه کنند. همچنین اخبار و گزارشهای رویداد از طریق سایت فابانیوز منتشر میشود.

برای کسب اطلاعات بیشتر میتوانید ویژهنامه دوازدهمین رویداد بزرگ تراکنش ایران را دریافت کنید.
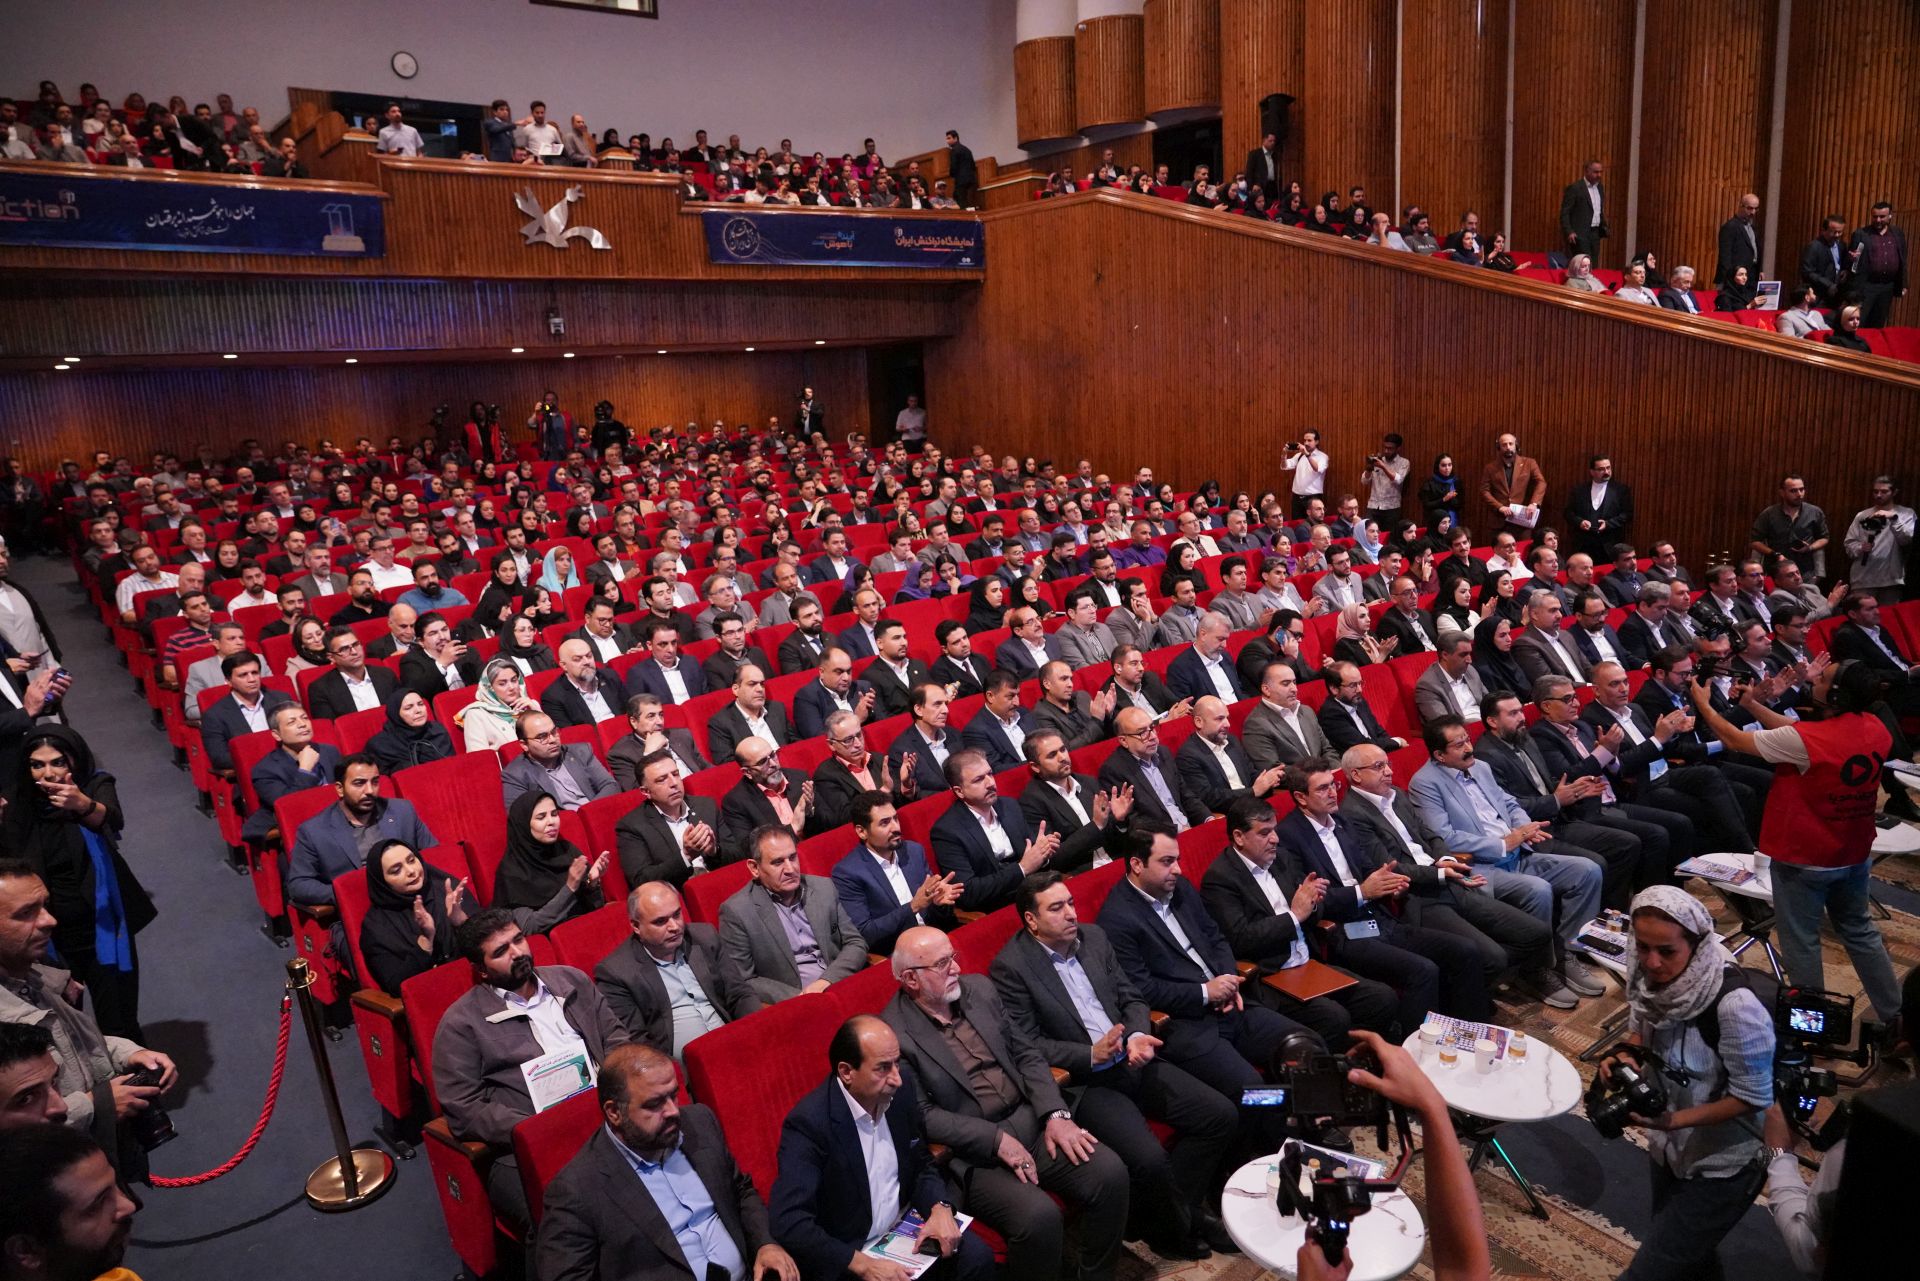
تراکنش دوازدهم ایران با حضور مدیران، متخصصان، بانکها و شرکتهای فعال در اکوسیستم صنایع مالی، بانکی، پرداخت، نوآوری، فناوری، تجارت الکترونیکی و اقتصاد دیجیتال برگزار شد و نشستهای تخصصی آن به بررسی چالشها و فرصتهای این حوزهها اختصاص داشت.
شبکه پایدار، تراکنش در حال انجام است


گفتوگوی کاربران
نظر شما میتواند این بحث را کاملتر کند.
اولین نفری باشید که درباره این نوشته گفتگو را شروع میکند.